Image


Besoin d'être guidé ?
Trouvez l'information ou la démarche correspondant à votre situation
Ségur du numérique en santé Imagerie DRIMbox
Lors de la publication des REM RIS et DB, MDV et DCC, le Guide d'implémentation (GI) DMP 2.10 [DMP4] était publié en version release candidate (RC) (pas d'homologation CNDA).
La version du GI DMP 2.9 [DMP5] a donc été pointée dans les exigences.
La publication officielle du GI DMP 2.10 API PSC intégrant toutes ces exigences, cette référence à la 2.9 n’est plus nécessaire et devient source d’erreur pour les candidats.
Les exigences concernées qui mentionnent GI DMP 2.9 [DMP5] peuvent désormais être lues comme faisant référence au GI DMP 2.10 – API PSC [DMP4].
Immédiatement, pour toutes les implémentations, vérifications et homologations en cours ou à venir.
Se conformer à la version GI DMP 2.10 – API PSC [DMP4].
Cette réponse vous a-t-elle été utile ?
Le CIBA est prévu dans la vague 2 du Ségur en tant que profil optionnel. En cas de client lourd, l'éditeur doit proposer les deux solutions (code flow et CIBA) en lien avec les exigences SC.PSC.01 et SC.PSC.13. Le profil est obligatoire lorsque l’éditeur a choisi d’implémenter dans sa solution logicielle l’authentification ProSanté Connect par le protocole CIBA (§3.1 du DSR DPI).
Cette réponse vous a-t-elle été utile ?
Cette exigence a pu donner lieu à des interprétations différentes quant à son périmètre d’application, notamment en ce qui concerne le moment d’affichage et le niveau auquel la confirmation « j’ai compris » doit être demandée.
Cette confirmation est destinée à l’utilisateur (professionnel de santé) et doit être affichée à la première connexion, puis de manière périodique selon une fréquence paramétrable (par exemple tous les 180 jours). Elle n’a pas vocation à être affichée au niveau du patient ou du dossier patient.
L’exigence SC.DMP/CONF.21 impose que le système informe chaque professionnel de santé (PS) que son RPPS est utilisé pour la traçabilité nationale et pour le contrôle d’accès au DMP/MES. L’objectif est d’assurer la transparence et de sensibiliser les utilisateurs au bon usage du DMP.
Deux textes doivent apparaître :
À la première connexion de l’utilisateur après la mise à jour Ségur, puis à intervalle régulier paramétrable (valeur par défaut : 180 jours).
Non. Le clic « j’ai compris » ne doit pas être demandé pour chaque patient. La validation est réalisée une seule fois par utilisateur, à la fréquence programmée.
• Afficher le texte obligatoire sans modification
• Garantir une fréquence paramétrable (défaut : 180 jours)
• Affichage une seule fois par utilisateur, pas par patient
Cette réponse vous a-t-elle été utile ?
Les durées de conservation sont une responsabilité du responsable de traitement.
En tant qu'éditeur, vos logiciels doivent être capables de gérer deux durées de conservation distinctes :
Ces traces constituent des données à caractère personnel et il faut donc prévoir des mesures de sécurité adaptées à cette longue durée de conservation, ainsi qu’une information adaptée (par exemple, via les conditions générales d'utilisation (CGU) ou la politique de confidentialité) du responsable de traitement, voire une capacité d’adaptation des durées par ce dernier.
Cette réponse vous a-t-elle été utile ?
Ces exigences indiquent que :
- le logiciel utilisateur doit être habilité en tant qu’Éditeur de logiciel utilisateur à l’espace de confiance Pro Santé Connect (SC.PSC.14)
- le Proxy e‑Santé doit être habilité en tant qu’Éditeur de Proxy e‑Santé à l’espace de confiance Pro Santé Connect (SC.PSC.16).
Ces habilitations sont indispensables avant de pouvoir demander le statut d’Opérateur correspondant (Opérateur de service utilisateur et Opérateur de Proxy e‑Santé).
Cette réponse vous a-t-elle été utile ?
Pour une Solution Logicielle à référencer dans le cadre du Ségur Vague 2, il faut considérer la solution comme un ensemble :
- un composant principal ;
- un Proxy e‑Santé ;
et, le cas échéant, d'éventuels composants additionnels.
La Solution Logicielle dans son ensemble suit toutes les étapes de référencement (candidature, éligibilité, dépôt des preuves, etc.).
L’éditeur doit :
- Obtenir l’habilitation EDC PSC Editeur de logiciel utilisateur pour chaque composant principal ;
- Obtenir l’habilitation Espace de Confiance API PSC Editeur de Proxy e-santé pour le Proxy e-Santé.
- Obtenir ensuite les habilitations Opérateurs de Services correspondantes pour accéder aux financements et à l’espace de test CNDA.
Une fois les chapitres Prérequis et Maturité technique validés pour les deux parcours d’habilitation (logiciel et proxy), l’éditeur obtient l’accès aux environnements de test du CNDA.
Enfin, les habilitations Opérateur de service utilisateur (EDC PSC) doivent être demandées pour tous les composants principaux et l’habilitation Opérateur de Proxy e‑Santé pour le Proxy.
L’habilitation Opérateur de logiciel utilisateur sera notamment requise par l’ASP lors des demandes de financement.
Cf DSR Imagerie Vague 2, page 34 : DSR DRIMbox SEGUR du Numérique en Santé Vague 2
Cette réponse vous a-t-elle été utile ?
Le RIS est le seul système capable d’assurer un envoi cohérent, sécurisé et conforme des comptes rendus (CR) vers le DMP.
Conformément à la spécification RIS.TLR/INT.02, il demeure le point de diffusion officiel pour tous les CR issus de la téléradiologie :
- Les plateformes de téléradiologie agissent comme sous-traitants des services de radiologie. L’intégration des CR dans le RIS est donc indispensable pour garantir la traçabilité et la centralisation des données médicales.
- Un envoi direct par la plateforme entraînerait un risque d’incohérence documentaire : si un radiologue modifie un CR dans le RIS, plusieurs versions pourraient être présentes dans le DMP sans gestion de version.
- Ces plateformes ne sont pas des établissements de santé et ne disposent ni des certificats nécessaires, ni de l’agrément CNDA/Ségur requis pour transmettre elles-mêmes les documents au DMP.
Ainsi, même si le CR est validé sur la plateforme, seul le RIS est habilité à l’envoyer au DMP de façon fiable, sécurisée et conforme.
Cette réponse vous a-t-elle été utile ?
Non, les exigences sont structurées en éléments de preuve distincts, qui doivent être déposés séparément, à leur emplacement respectif sur la plateforme Convergence, et ce en respectant les formats imposés.
Cette réponse vous a-t-elle été utile ?
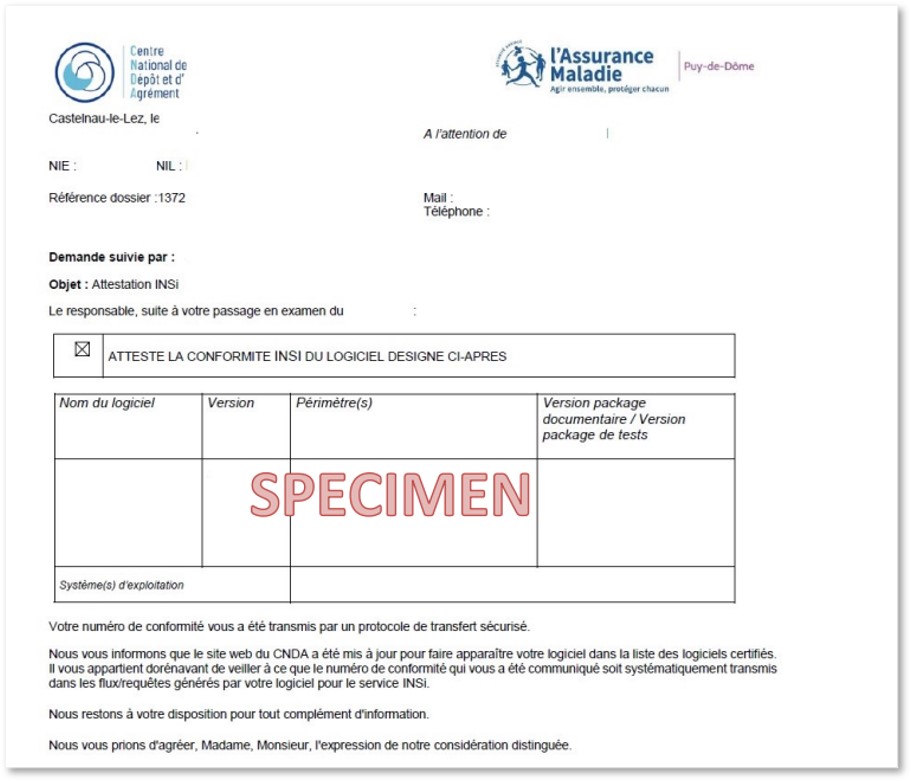
Après certification, le CNDA remet à l’éditeur :
L’éditeur utilise ensuite l’attestation de conformité comme preuve de certification auprès de l’ANS.
Vous trouverez ci-dessous un exemple d'attestation de conformité :
Cette réponse vous a-t-elle été utile ?
La dernière version de ce document est disponible sur la page dédiée du dispositif concerné ainsi que via son lien de téléchargement direct :
La date de la version publiée est par ailleurs indiquée sur le lien de téléchargement du document.
Pour votre information, voici un historique des versions publiées :
| Date | Notes de mises à jour |
|---|---|
| 27/02/2025 | Version initiale |
| 10/12/2025 | Exigence concernée : SSI/IAM.92
Preuve concernée : DB.SO.165.01.01
Exigence concernée : DB.CO.131
Exigence concernée : SC.SSI/IE.39
Exigence concernée : DB.SO.141
Exigences concernées : DB.SO.34, DB.SO.106 et DB.VI-SO.116
Preuve concernée : PSC.08.01.01
Scénario concerné : INS/va1.72.01
Scénario concerné : INS/va1.36.01
Autres :
|
Cette réponse vous a-t-elle été utile ?
Les preuves sont analysées une fois que l'ensemble du chapitre est complet et soumis.
Cette réponse vous a-t-elle été utile ?
La définition du périmètre des tests d’intrusion relève de la responsabilité de l’éditeur, en fonction des cas d’usage et de l’architecture de la solution. Le processus générique est le suivant :
Cette réponse vous a-t-elle été utile ?
La spécification projet DRIMBox mentionne un ensemble de traces d'audit devant être collectées par les solutions DRIMBox lorsque celles-ci sont impliqués dans une action d'alimentation et/ou de consultation. Cependant, certains cas d'erreur peuvent empêcher ladite action d'aller à son terme et l'intégralité des champs relatifs à la trace d'audit associée peuvent ne pas être connus.
Par exemple, la section 4.5.12.3 de la spécification projet DRIMBox définit une trace d'audit à générer par la fonction source d'une solution DRIMBox lorsque celle-ci réceptionne et traite une requête WADO-RS ciblant la récupération d'images médicales. Cette trace d'audit comporte un champ "UserID" censé contenir l'identifiant RPPS du professionnel à l'origine de la demande d'accès aux images. Cette information ne peut être connue de la DRIMBox qu'après la phase d'introspection ProSantéConnect impliquant le jeton mentionné au sein de la requête WADO-RS. Or, si un cas d'erreur intervient avant la mise en oeuvre de l'introspection (échec de la connexion mTLS par exemple), l'identifiant RPPS ne peut être connu.
Dans ce cas de figure, et pour toutes les situations d'erreur qui empêcheraient la solution DRIMBox de connaître l'intégralité des informations à mentionner au sein d'une trace d'audit, une chaîne de caractère fixe, type "false", peut être renseignée. De cette manière, la trace d'audit exhaustive pourra tout de même être générée, tout en traduisant la situation d'erreur rencontrée.
Cette réponse vous a-t-elle été utile ?
Le contenu de l'exigence SC.DMP/CONF.14, rattachée au REM DRIM-M et donc applicable aux solutions DRIMBox candidates à l'homologation SEGUR vague 2, fait référence à une collecte de traces d'accès d'un utilisateur au DMP dans le contexte de la gestion du cycle de vie d'un document. Cette exigence est mentionnée au sein du REM DRIM-M car l'utilisateur en question peut être compris comme une personne physique ou bien une solution logicielle (DRIMBox dans notre cas).
Ainsi, en substance, l'exigence indique que la fonction source de la DRIMBox doit conserver une trace de ses propres accès au DMP pour les situations d'alimentation (mise à jour de document inclus). En complément, la fonction consommatrice de la DRIMBox doit également conserver une trace de ses accès au DMP pour les situations de consultation.
Cette même logique est applicable concernant la formulation du scénario proposé afin de valider l'exigence SC.DMP/CONF.14. Au sein de ce scénario, la mention "utilisateur" peut également être comprise comme "solution logicielle DRIMBox".
En revanche, il est important de noter qu'au sein du scénario de test associé à cette exigence, le déroulement des étapes n°2 à n°5 implique la mise en œuvre d'une entité tierce à la DRIMBox. Cette entité tierce jouera le rôle d'un système RIS placé en amont de la DRIMBox afin de transmettre à cette dernière les ordres de remplacement, suppression, masquage, invisibilisation, au travers de messages HL7v2 dédiés.
Cette réponse vous a-t-elle été utile ?
Nous confirmons que l'exigence SC.DMP/CONF.11 est absente du REM.
L'exigence SC.DMP/CONF.21 remplace l'exigence SC.DMP/CONF.11 sur les dispositifs RIS et DRIMbox.
Une action de mise à jour du document DSR est en cours.
Vous trouverez ci-dessous les liens vers les REM :
Cette réponse vous a-t-elle été utile ?