Image


Besoin d'être guidé ?
Trouvez l'information ou la démarche correspondant à votre situation
Ségur du numérique en santé Hôpital Plateforme d’Intermédiation (PFI)
Pour un utilisateur, la gestion de l'envoi de documents vers le Dossier Médical Partagé (DMP) et la Messagerie Sécurisée de Santé (MSS) depuis un logiciel s'effectue par une interface conçue pour être à la fois automatisée et personnalisable. L'objectif est de simplifier au maximum le processus tout en respectant les obligations légales et les situations spécifiques des patients.
Envoi de documents au DMP
L'envoi automatisé d'un document au DMP est défini dans l'onglet "Liste des documents Ségur" du Référentiel d'Exigences (REM) de votre dispositif et le document est visible par le patient.
Cette configuration par défaut est non modifiable de façon globale par l'utilisateur, ce qui garantit le respect de l'obligation légale d'alimentation du DMP (Article L. 1111-15 du Code de la santé publique précisé par l’arrêté du 23 mai 2024).
Toutefois, le professionnel de santé dispose de deux options pour gérer l'envoi et la visibilité d'un document au cas par cas :
Envoi de documents par MSS professionnelle
l'envoi des "documents Ségur" vers la MSS professionnelle est également défini dans l'onglet "Liste des documents Ségur" du REM. Ces documents sont systématiquement transmis, à minima, au Médecin Traitant (MT) et au professionnel adresseur.
Le professionnel de santé peut modifier ou amender la liste des destinataires ou les paramètres d'envoi si besoin.
Cette réponse vous a-t-elle été utile ?
Cette réponse vous a-t-elle été utile ?
Le CIBA est prévu dans la vague 2 du Ségur en tant que profil optionnel. En cas de client lourd, l'éditeur doit proposer les deux solutions (code flow et CIBA) en lien avec les exigences SC.PSC.01 et SC.PSC.13. Le profil est obligatoire lorsque l’éditeur a choisi d’implémenter dans sa solution logicielle l’authentification ProSanté Connect par le protocole CIBA (§3.1 du DSR DPI).
Cette réponse vous a-t-elle été utile ?
Le contenu des traces fonctionnelles attendues est défini par l’exigence SC.MSS/CONF.18.
L’objectif est de permettre un suivi des actions significatives réalisées sur les boîtes aux lettres MSSanté, sans conserver l’intégralité des échanges IMAP/SMTP ni le contenu des messages.
Ainsi, pour chaque boîte aux lettres, il est attendu a minima que les traces permettent de connaître :
Le contenu des messages ne doit en aucun cas être tracé. Le choix du niveau de détail des traces et des traitements suivis est laissé à l’appréciation de l’éditeur, dans la mesure où ces traces visent avant tout à le protéger, notamment en cas de requête judiciaire ou d’incident de sécurité. Il est toutefois attendu a minima que les actions d’envoi et de suppression de messages soient tracées.
Concernant la durée de conservation :
Cette réponse vous a-t-elle été utile ?
Les durées de conservation sont une responsabilité du responsable de traitement.
En tant qu'éditeur, vos logiciels doivent être capables de gérer deux durées de conservation distinctes :
Ces traces constituent des données à caractère personnel et il faut donc prévoir des mesures de sécurité adaptées à cette longue durée de conservation, ainsi qu’une information adaptée (par exemple, via les conditions générales d'utilisation (CGU) ou la politique de confidentialité) du responsable de traitement, voire une capacité d’adaptation des durées par ce dernier.
Cette réponse vous a-t-elle été utile ?
Il n'entre pas dans le rôle de la PFI de générer les documents, d'en contrôler le contenu, ou de les modifier, mais bien de les transmettre.
Cette réponse vous a-t-elle été utile ?
Le blocage de l’alimentation du DMP doit être unitaire et choisi par l’utilisateur.
L’utilisateur DOIT effectuer une action pour NE PAS ENVOYER dans le DMP (ex : case à cocher, bouton-radio…).
Cette action DOIT être effectuée pour CHAQUE document qu’il souhaite retenir.
Ce comportement DOIT être par défaut et DOIT être immuable : il NE DOIT PAS être configurable ou débrayable par l’utilisateur.
Cette réponse vous a-t-elle été utile ?
Non, les exigences sont structurées en éléments de preuve distincts, qui doivent être déposés séparément, à leur emplacement respectif sur la plateforme Convergence, et ce en respectant les formats imposés.
Cette réponse vous a-t-elle été utile ?
Les contrôles ne sont pas à effectuer par la PFI.
Les logiciels DPI ou RIS doivent comparer l’ensemble des traits d’identités (nom de naissance, 1er prénom de naissance, date de naissance, sexe, code INSEE du lieu de naissance, (liste des prénoms, matricule INS et OID si identité au statut qualifié présente)) du document reçu avec les traits des patients de sa base de données.
Cette réponse vous a-t-elle été utile ?
Oui, il doit être possible d'envoyer le courriel MDN à une ou plusieurs BAL organisationnelles ou personnelles en fonction de la BAL destinataire du mail initial.
Cette réponse vous a-t-elle été utile ?
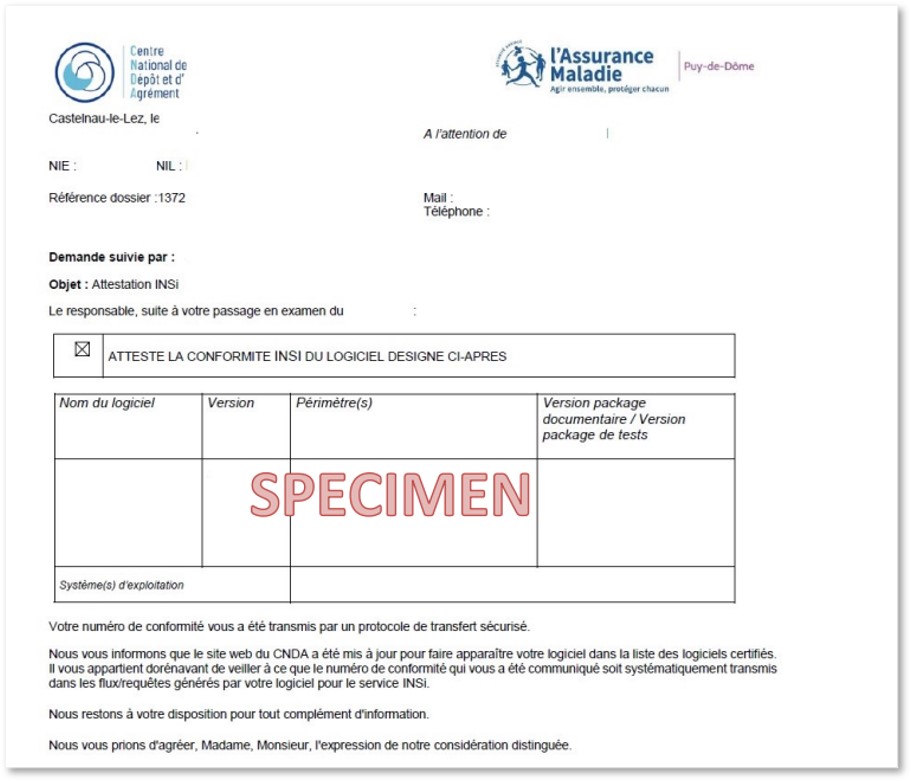
Après certification, le CNDA remet à l’éditeur :
L’éditeur utilise ensuite l’attestation de conformité comme preuve de certification auprès de l’ANS.
Vous trouverez ci-dessous un exemple d'attestation de conformité :
Cette réponse vous a-t-elle été utile ?
L'export des données doit être réalisé sous un format standard, structuré et/ou non structuré, au choix de l’éditeur (ex : HL7 CDA, HL7 FHIR, PDF, DOC, DOCX, XML, etc.), avec une documentation détaillant la procédure à réaliser. La profondeur de l’historique doit être paramétrable dans la procédure. Le format des fichiers mis à disposition doit être lisible, exhaustif, exploitable, et documenté par l’éditeur.
Nous vous invitons à vous référer au DSR de votre couloir au chapitre 3.2.
Cette réponse vous a-t-elle été utile ?
Les preuves sont analysées une fois que l'ensemble du chapitre est complet et soumis.
Cette réponse vous a-t-elle été utile ?
La définition du périmètre des tests d’intrusion relève de la responsabilité de l’éditeur, en fonction des cas d’usage et de l’architecture de la solution. Le processus générique est le suivant :
Cette réponse vous a-t-elle été utile ?
Ces exigences SC.SSI/IAM.91 et SC.SSI/IAM.92 définissent la manière dont le système doit tracer certaines opérations et gérer la robustesse des mots de passe administrateurs.
Avant, le système devait conserver les traces de l’ensemble des opérations mentionnées (SC.SSI/IAM.91) et permettre à la structure de santé de mettre en place une politique de mots de passe robuste s’il gérait des comptes d’administration dans sa base de compte propre (SC.SSI/IAM.92).
Maintenant, le système doit uniquement conserver les traces des opérations mentionnées qu’il gère localement (SC.SSI/IAM.91) et peut utiliser un MIE sans mot de passe s’il garantit un niveau de sécurité équivalent ou supérieur, par exemple une clé FIDO (SC.SSI/IAM.92).
Ce changement est lié au fait que la rédaction initiale de ces exigences ne prenait pas en compte des cas d’usage remontés durant la procédure de référencement.
Concrètement :
A noter qu'il n'y a aucune obligation pour l'éditeur, il s’agit d’une prise en compte de cas d’usage existants.
Cette réponse vous a-t-elle été utile ?