Image


Besoin d'être guidé ?
Trouvez l'information ou la démarche correspondant à votre situation
Ségur du numérique en santé Hôpital Dossier Patient Informatisé (DPI)
Un établissement pilote dans le cadre de la Vague 2 du Ségur est un établissement de santé sélectionné par le fournisseur pour valider la stabilité et la conformité de la solution logicielle. Comme précisé dans le chapitre 6.3 de l'appel à financement correspondant, trois établissements pilotes (par solution référencée) doivent être sélectionnés pour confirmer la stabilité de la solution logicielle.
Pour être Pilotes, les demandes de financement et de paiement de l’avance doivent avoir été déposées par le Fournisseur, et validées par l’ASP pour les 3 Clients concernés.
Cette réponse vous a-t-elle été utile ?
Le code d'erreur 905 doit être envoyé (Cf : https://interop.esante.gouv.fr/ig/hl7v2/trans-cda-r2/error-codes.html)
Cette réponse vous a-t-elle été utile ?
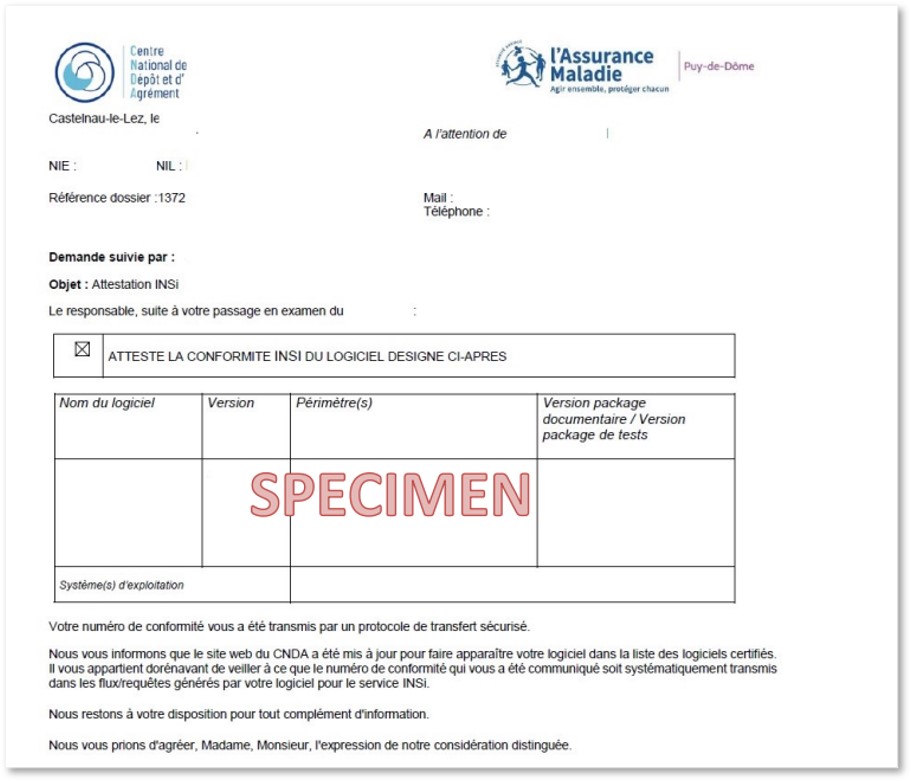
Après certification, le CNDA remet à l’éditeur :
L’éditeur utilise ensuite l’attestation de conformité comme preuve de certification auprès de l’ANS.
Vous trouverez ci-dessous un exemple d'attestation de conformité :
Cette réponse vous a-t-elle été utile ?
L'export des données doit être réalisé sous un format standard, structuré et/ou non structuré, au choix de l’éditeur (ex : HL7 CDA, HL7 FHIR, PDF, DOC, DOCX, XML, etc.), avec une documentation détaillant la procédure à réaliser. La profondeur de l’historique doit être paramétrable dans la procédure. Le format des fichiers mis à disposition doit être lisible, exhaustif, exploitable, et documenté par l’éditeur.
Nous vous invitons à vous référer au DSR de votre couloir au chapitre 3.2.
Cette réponse vous a-t-elle été utile ?
Quel est le changement principal ?
Avant : Tout système proposant un mot de passe comme facteur unique d’authentification devait limiter le nombre de tentatives d’accès et appliquer des critères de construction assurant un niveau suffisamment élevé de complexité des mots de passe des PS.
Maintenant : Cette exigence s'applique uniquement à un système configuré avec la base de compte locale. Lorsque le système ne dispose d’aucune fonctionnalité de gestion de comptes utilisateurs locaux (création, stockage ou vérification de mots de passe) et que l’authentification est entièrement déléguée à un fournisseur d’identité externe (exemple : AD), l’exigence SC.SSI/IE.36 est non applicable.
Ce changement est lié au fait que la rédaction initiale de l’exigence ne prenait pas en compte des cas d’usage remontés durant la procédure de référencement.
Concrètement, qu'est-ce que ça implique ?
L'éditeur peut déposer un justificatif expliquant les particularités de développement de l’application et indiquant qu’il n’existe aucune fonctionnalité de base locale de comptes.
Quelles obligations pour l’éditeur ?
Aucune, il s’agit d’une prise en compte de cas d’usage existants.
Annexe – Nouvelles versions exigences, scénarios et preuves
Nouvelle version de l’exigence SC.SSI/IE.36
LORSQUE le système propose un mot de passe comme facteur unique d'authentification, ALORS le système DOIT :
NB : les administrateurs techniques ou métier ne sont pas concernés par cette exigence
Le système peut généralement se baser :
Cette exigence s'applique à un système configuré avec la base de compte locale.
Nouveau scénario associé à l’exigence SC.SSI/IAM.36
SC.SSI/IE.36.01 :
Vérifier que le système limite le nombre de tentatives d'accès par mot de passe.
Etapes du scénario :
SC.SSI/IE.36.02 :
Vérifier que le système applique les critères de construction du mot de passe du compte du PS.
Etapes du scénario :
Cette réponse vous a-t-elle été utile ?
Conformément aux exigences prévues au chapitre 4 des DSR et à la section 4.3 de l’Appel à financement, pour les solutions logicielles pour lesquelles vous souhaitez mobiliser des financements Ségur, la déclaration de l’ensemble des versions techniques ayant fait l’objet d’une information publique auprès de vos clients concernant un arrêt de maintenance et/ou un arrêt de commercialisation est obligatoire.
À cet effet, le fichier modèle de déclaration des versions obsolètes, disponible dans le formulaire d’éligibilité, doit être complété. Dans le cas où aucune version obsolète n’est à déclarer, cette situation devra être explicitement mentionnée dans le fichier dédié.
Cette démarche est un prérequis obligatoire à l’obtention du financement Ségur vague 2.
Cette réponse vous a-t-elle été utile ?
Oui, l’API FHIR de l’Annuaire Santé est prévue pour être interrogée à la demande lors de la rédaction du mail.
Cette réponse vous a-t-elle été utile ?
Aucun champ supplémentaire n’est exigé.
Vous pouvez toutefois proposer des critères additionnels, mais ceux cités dans l’exigence doivent être présents à minima.
Cette réponse vous a-t-elle été utile ?
L’interface doit obligatoirement proposer tous les critères suivants : RPPS, nom d’exercice, prénom d’exercice, profession, spécialité, raison sociale, voie/rue, code postal, ville, adresse email MSSanté.
Cette réponse vous a-t-elle été utile ?
Cette exigence a pu donner lieu à des interprétations différentes quant à son périmètre d’application, notamment en ce qui concerne le moment d’affichage et le niveau auquel la confirmation « j’ai compris » doit être demandée.
Cette confirmation est destinée à l’utilisateur (professionnel de santé) et doit être affichée à la première connexion, puis de manière périodique selon une fréquence paramétrable (par exemple tous les 180 jours). Elle n’a pas vocation à être affichée au niveau du patient ou du dossier patient.
L’exigence SC.DMP/CONF.21 impose que le système informe chaque professionnel de santé (PS) que son RPPS est utilisé pour la traçabilité nationale et pour le contrôle d’accès au DMP/MES. L’objectif est d’assurer la transparence et de sensibiliser les utilisateurs au bon usage du DMP.
Deux textes doivent apparaître :
À la première connexion de l’utilisateur après la mise à jour Ségur, puis à intervalle régulier paramétrable (valeur par défaut : 180 jours).
Non. Le clic « j’ai compris » ne doit pas être demandé pour chaque patient. La validation est réalisée une seule fois par utilisateur, à la fréquence programmée.
Cette réponse vous a-t-elle été utile ?
Les preuves sont analysées une fois que l'ensemble du chapitre est complet et soumis.
Cette réponse vous a-t-elle été utile ?
Cette exigence est présente dans le REM DPI avec le "profil CIBA". Il convient de bien sélectionner ce profil au niveau de votre formulaire d'éligibilité pour la voir dans l'espace de preuves.
Cette réponse vous a-t-elle été utile ?
L’exigence SSI/IE.31 porte sur la vérification des coordonnées utilisées pour l'authentification lors de la création du compte ou la modification d'une coordonnée, que ce soit par un administrateur pour un tiers ou par l'utilisateur de son propre chef.
A noter que dans le cas où un administrateur crée ou modifie un compte pour un tiers, cette mécanique de vérification des coordonnées mail et téléphone pour cet utilisateur tiers permet aussi de s’assurer que la personne concernée est consentante et qu'il n'y a pas eu d'erreur dans la saisie des coordonnées, ce qui est d'autant plus probable dans ce cas.
Cette réponse vous a-t-elle été utile ?
Oui, un composant "EAI/librairie" non autonome intégré dans le proxy doit passer son agrément au CDNA pour obtenir sa propre homologation.
Cette réponse vous a-t-elle été utile ?
En cas d'identification d'erreurs non légitimes, vous pouvez contacter l'adresse support monserviceclient.mssante@esante.gouv.fr en précisant dans l’objet « [MOTCO2] ».
L'équipe support prendra contact avec vous après analyse des traces fournies. Eventuellement MOTCO2 devra évoluer pour prendre en charge votre spécificité.
Cette réponse vous a-t-elle été utile ?